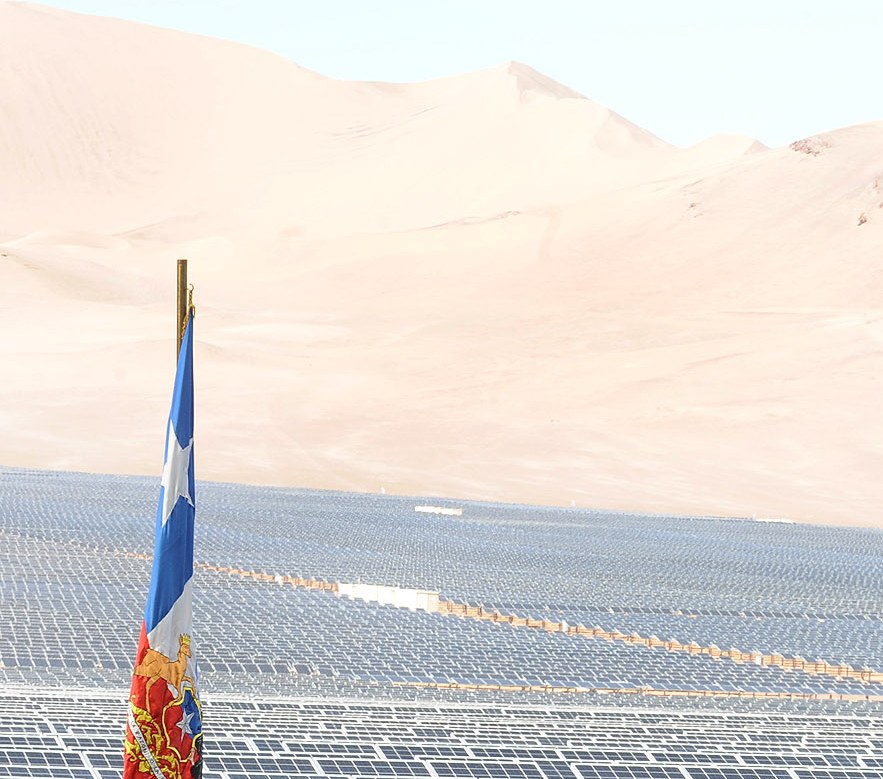
Cero por ciento. Esa es la disponibilidad que registra el parque fotovoltaico Huatacondo, de 103 megavatios, y su sistema de baterías de 98 MW / 312 MWh, en el informe diario del Coordinador Eléctrico Nacional de Chile del 14 de noviembre, según pv magazine Latinoamérica. La planta, ubicada en la región de Tarapacá, sigue desconectada del Sistema Eléctrico Nacional desde finales de agosto, cuando se reportó un ciberataque en sus instalaciones.
El caso, que ya llegó al Congreso chileno, es uno de los ejemplos más concretos en América Latina de lo que ocurre cuando un ataque informático alcanza la infraestructura energética. Para el consultor y estratega en ciberseguridad Andrés Vanegas Fernández, CEO de Data Tactical Management (DTM), es el tipo de escenario sobre el que ha advertido: aquel en que una falla digital deja de ser un asunto de oficina y pasa a afectar servicios esenciales.
Qué se sabe del incidente
Según pv magazine, el registro del Coordinador mantiene como causa la comunicada el 27 de agosto mediante una solicitud de desconexión forzosa que atribuye la salida de servicio a un ciberataque contra las instalaciones de Huatacondo. El canal chileno T13 sitúa el ataque el 26 de agosto.
«El sistema eléctrico y el coordinador en particular activa el protocolo de desconexión para poder justamente proteger la seguridad del sistema», explicó a T13 Patricio Leyton, director de ciberseguridad del Coordinador Eléctrico Nacional. El organismo calificó el episodio como excepcional y evitó dar más detalles por la confidencialidad de la investigación.
El mismo día, según los registros citados por pv magazine, se atribuyó a un ataque informático la pérdida de supervisión y telecontrol de las centrales térmicas Olivos y Espinos, en Los Vilos, región de Coquimbo. T13 informó que esos dos casos fueron descartados después como ciberataques, aunque pv magazine precisó que no localizó una confirmación documental independiente de ese descarte.
El Congreso pide respuestas
El diputado Cristián Araya Lerdo de Tejada presentó el 11 de noviembre dos solicitudes de información, según pv magazine. La primera, dirigida al Ministerio de Seguridad Pública, pide que la Agencia Nacional de Ciberseguridad informe si las empresas y el Coordinador cumplieron las obligaciones de notificación de la Ley Marco de Ciberseguridad, que exige una alerta temprana en las tres horas siguientes a un incidente significativo, una actualización en 72 horas y un informe final en 15 días.
La segunda, al Ministerio de Energía, pregunta si se confirmó técnicamente el origen informático del incidente y qué sistemas fueron comprometidos, con mención expresa a los equipos SCADA de supervisión y control, el telecontrol, las protecciones eléctricas, los inversores y la gestión de las baterías. Hasta el 16 de noviembre, según el mismo medio, no constaban respuestas.
«Si nos cortan mañana la luz por un ataque es una desestabilización completa del país, porque hoy día todo finalmente funciona de manera digital», advirtió a T13 Carolina Pizarro, directora ejecutiva de Aura Cybersecurity.
La lectura de Vanegas
Vanegas ha sostenido que la defensa de la infraestructura crítica empieza por el software que la opera. En su columna sobre seguridad de software en entidades gubernamentales, publicada en el blog de DTM, escribió que, cuando actores adversos usan herramientas digitales para infiltrarse en infraestructuras críticas, «la seguridad de software se convierte en el primer y más importante escudo de defensa». Y planteó que «las guerras de quinta generación no distinguen entre lo militar y lo civil».
Huatacondo muestra lo largo que puede ser el camino de vuelta. Casi tres meses después, la planta no ha vuelto a generar ni se han divulgado conclusiones técnicas sobre el origen del ataque o una fecha de reconexión. Vanegas ha defendido en el mismo texto que «la prevención supera con creces la reacción», y que invertir en software seguro desde el diseño y en monitoreo continuo resulta más eficiente que enfrentar una brecha.
En otra columna del blog de DTM, sobre cómo la inteligencia artificial potencia el crimen tradicional, propuso que las políticas de seguridad nacional integren «la dimensión tecnológica como un eje transversal, y no como un apéndice». El pedido del Congreso chileno sobre la norma técnica de ciberseguridad para el sector eléctrico, aún en trámite tras su consulta pública de agosto, apunta en esa dirección.
Para regiones que dependen de un sistema eléctrico propio y de su conectividad, como los territorios insulares del Caribe, el caso chileno es una advertencia práctica. Como escribió Vanegas, en 2026 «la fortaleza de un país se mide también por la resiliencia de su software».